Güvenlik · 6 dk okuma
Cisco ISE Nedir? Ağ Erişim Kontrolü (NAC) Rehberi
Ağınıza kim, hangi cihazla bağlanıyor? Cisco ISE bu soruyu yanıtlar ve her bağlantıya kimliğine göre yetki verir.
Cisco ISE (Identity Services Engine), ağa bağlanan her kullanıcının ve cihazın kimliğini doğrulayan, ardından ona uygun erişim yetkisini veren politika platformudur. Bu yaklaşıma ağ erişim kontrolü (NAC) denir.
ISE hangi sorunu çözer?
Geleneksel ağlarda bir cihaz switch portuna takıldığında ya da Wi-Fi parolasını girdiğinde ağa erişir. Kim olduğu ve hangi cihazı kullandığı sorgulanmaz. Bu durumda:
- Misafirin dizüstü bilgisayarı ile muhasebe sunucusu aynı ağda olabilir.
- Toplantı odasındaki boş bir priz, ağa açılan bir kapıdır.
- Güncellemesi yapılmamış bir cihaz tüm ağı riske atar.
ISE ile her bağlantı üç soruya göre değerlendirilir: Kim? Hangi cihazla? Hangi durumda?
Temel işlevler
Kimlik doğrulama: 802.1X ve MAB
Kullanıcı ve cihazlar, ağa bağlanırken 802.1X standardıyla kimlik doğrular. Yazıcı ve kamera gibi 802.1X desteklemeyen cihazlar ise MAC adresiyle (MAB) tanınır.
Yetkilendirme
Kimliği doğrulanan kullanıcı ya da cihaz, rolüne uygun ağa alınır. Örneğin:
- Çalışan dizüstü bilgisayarı → kurumsal ağ
- Misafir → yalnızca internet
- IP kamera → yalnızca kayıt sunucusuna erişim
- Tanınmayan cihaz → karantina
Cihaz profilleme
ISE, ağa bağlanan cihazın türünü kendiliğinden tanır: yazıcı, telefon, kamera, tablet. Bu bilgi hem envanter hem de politika için kullanılır.
Uyumluluk denetimi (posture)
Cihazın güvenlik durumu kontrol edilir: işletim sistemi güncel mi, virüsten korunma yazılımı çalışıyor mu? Uyumsuz cihazlar kısıtlı ağa yönlendirilir.
Misafir ve BYOD erişimi
Misafirler için kayıt portalı, onay akışı ve süreli erişim sunar. Çalışanların kişisel cihazları için kayıt ve sertifika dağıtımı yapılabilir.
Ağ cihazı yönetimi: TACACS+
Ağ yöneticilerinin switch ve router’lara hangi yetkiyle girdiği ve hangi komutları çalıştırdığı merkezi olarak denetlenir ve kaydedilir.
TrustSec ile segmentasyon
Geleneksel segmentasyon VLAN ve IP adresi tabanlıdır; ağ büyüdükçe yönetimi zorlaşır. TrustSec’te kullanıcı ve cihazlara güvenlik grubu etiketleri atanır. Kurallar, IP adresleri yerine bu gruplar arasında yazılır: örneğin kamera grubu yalnızca kayıt sunucusu grubuyla konuşabilir.
ISE mimarisi
ISE üç ana role sahip düğümlerden oluşur:
- Yönetim düğümü (PAN): Politikaların tanımlandığı yer.
- Politika servis düğümü (PSN): Kimlik doğrulama isteklerini yanıtlar.
- İzleme düğümü (MnT): Kayıtları toplar ve raporlar.
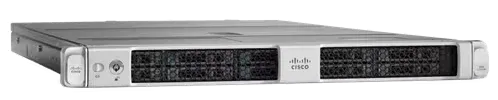
Küçük kurulumlarda tüm roller tek bir düğümde çalışabilir. Büyük yapılarda roller ayrı düğümlere dağıtılır ve yedeklenir. ISE; fiziksel sunucuya (Secure Network Server), sanal makineye ya da desteklenen bulut ortamlarına kurulabilir.
Lisans seviyeleri
| Seviye | Kapsam |
|---|---|
| Essentials | 802.1X, MAB, misafir erişimi |
| Advantage | Profilleme, BYOD, TrustSec, pxGrid |
| Premier | Uyumluluk denetimi ve gelişmiş entegrasyonlar |
Lisanslar eşzamanlı oturum sayısına göre boyutlandırılır. Ağ cihazı yönetimi (TACACS+) için ayrı bir lisans bulunur.
Projeye nasıl başlanır?
ISE projelerinde en sağlıklı yol, kademeli ilerlemektir:
- İzleme modu: Kimlik doğrulama açılır, ancak hiçbir bağlantı engellenmez. Ağda neler olduğu görülür.
- Düşük etkili mod: Temel kısıtlamalar uygulanır, sorun yaşayan cihazlar belirlenir.
- Kapalı mod: Kimliği doğrulanmayan cihazlar ağa alınmaz.
Doğrudan kapalı modla başlamak, tanınmayan yazıcı ve cihazların çalışmamasına ve iş kesintisine yol açar.
ISE ile birlikte çalışan ürünler
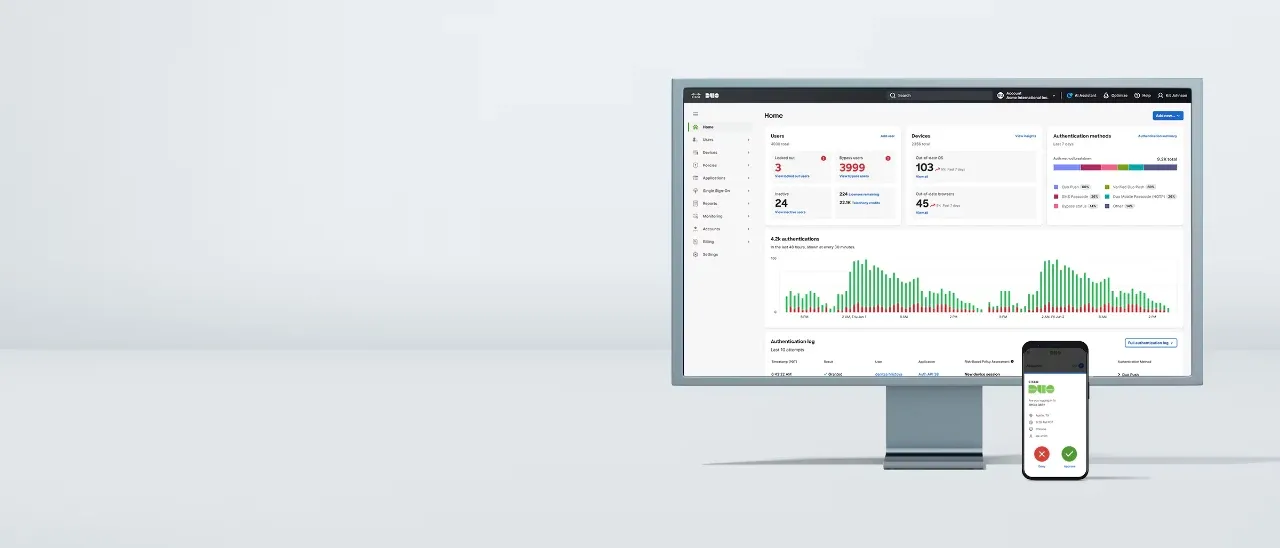
- Cisco Duo: Kullanıcı girişlerinde çok faktörlü kimlik doğrulama.
- Secure Firewall: ISE’den gelen kimlik bilgisi, güvenlik duvarı kurallarında kullanılır.
- Catalyst Center: SD-Access mimarisinde politika motoru olarak ISE kullanılır.
- Cyber Vision: Endüstriyel cihaz bilgisi ISE’ye aktarılarak OT segmentasyonu yapılır.