


Çözümler · Güvenlik
Güvenlik Duvarı ve Tehdit Koruması
İnternet çıkışından veri merkezine, trafiği tanıyan ve tehdidi durduran koruma.
Özet
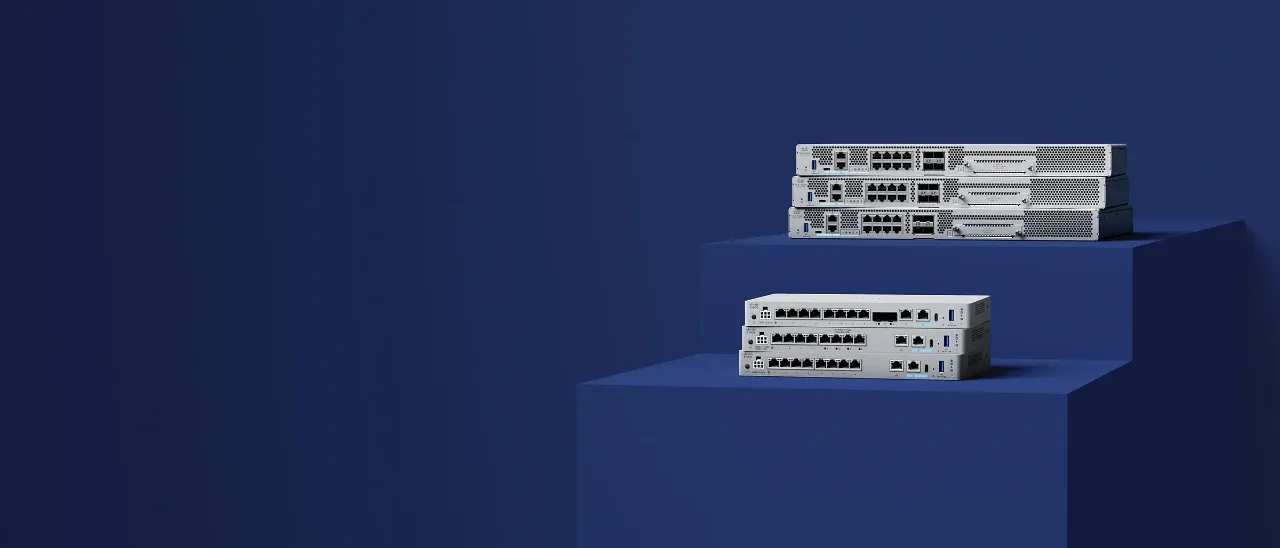
Cisco Secure Firewall; durum bilgili güvenlik duvarını, saldırı önlemeyi, uygulama denetimini ve VPN'i tek platformda birleştirir. Şube için kompakt 1200 serisinden veri merkezi için 4200 serisine kadar aynı politika mantığıyla çalışır ve merkezi olarak yönetilir.
Kazanımlar
- Uygulama ve kullanıcı bazında görünürlük ve denetim
- Snort tabanlı saldırı önleme ve güncel tehdit istihbaratı
- Şubeler ve uzak çalışanlar için güvenli VPN
- Tüm güvenlik duvarları için merkezi politika yönetimi
Kimler için
Güvenlik Duvarı ve Tehdit Koruması kime ne kazandırır?
- 01
Bilgi güvenliği
Tehditleri ağ kenarında durdurur, olayları tek merkezden inceler.
- 02
Ağ mühendisi
Yönlendirme, VPN ve yüksek erişilebilirliği güvenlikle aynı cihazda kurar.
- 03
BT yöneticisi
Şube sayısı arttıkça politikayı tek yerden yönetir; denetimlere hazır raporlar alır.
- 04
Uyum sorumlusu
Erişim kayıtları ve politika raporlarıyla mevzuat gereksinimlerini belgeleyebilir.
Yetenekler
Neler yapabilirsiniz?
-
Yeni nesil güvenlik duvarı
Trafik yalnızca port ve adrese göre değil, uygulama ve kullanıcıya göre de denetlenir.
-
Saldırı önleme (IPS)
Snort 3 motoru ve Talos tehdit istihbaratı ile bilinen saldırı kalıpları engellenir.
-
Şifreli trafik görünürlüğü
Şifreli trafikteki riskler, şifre çözme yapılarak ya da yapılmadan analiz edilebilir.
-
VPN
Lokasyonlar arası ve uzaktan erişim VPN bağlantıları aynı platformda sonlandırılır.
-
Yüksek erişilebilirlik
Aktif/yedek çalışma ve desteklenen modellerde kümeleme ile kesinti riski azaltılır.
-
Merkezi yönetim
Firewall Management Center ya da bulut tabanlı Security Cloud Control ile tüm cihazlar tek politikadan yönetilir.
Nasıl çalışır
Adım adım Güvenlik Duvarı ve Tehdit Koruması
-
Trafik ve risk analizi
İnternet hattı kapasitesi, kullanıcı sayısı, VPN ihtiyacı ve korunacak sistemler belirlenir.
-
Boyutlandırma ve politika
Açılacak güvenlik servislerine göre model seçilir, erişim ve tehdit politikaları tasarlanır.
-
Geçiş ve izleme
Mevcut kurallar yeni platforma taşınır, devreye alma sonrası olaylar izlenerek politika iyileştirilir.
Kurulum modeli
- Şube
- Secure Firewall 1200 serisi: kompakt gövdede güvenlik ve SD-WAN.
- Kampüs ve internet kenarı
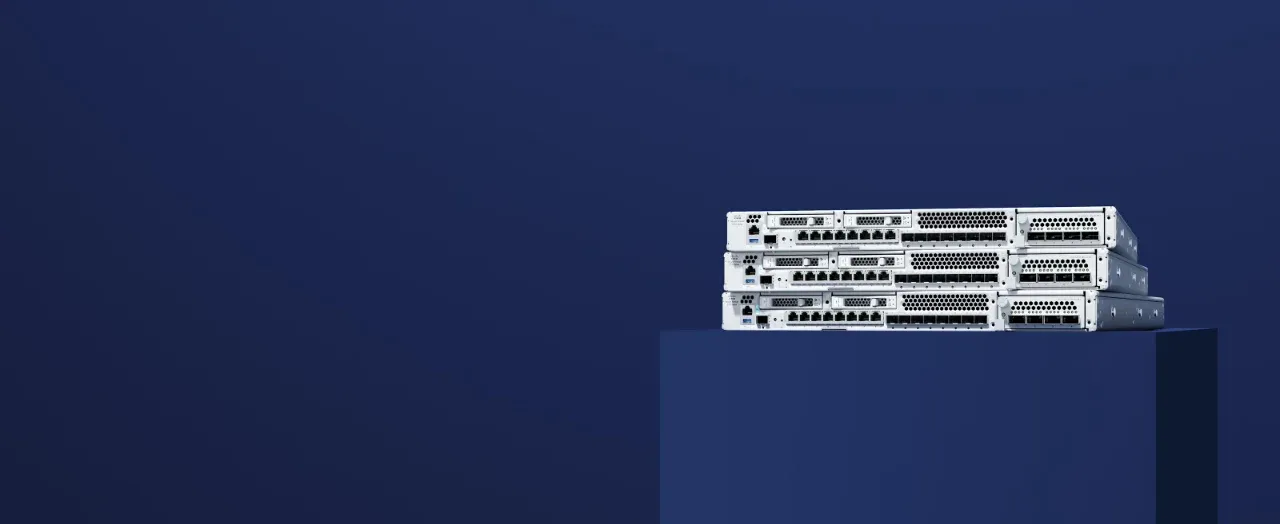
- Secure Firewall 3100 serisi: çok gigabitli çıkışlar için 1RU platform.
- Veri merkezi
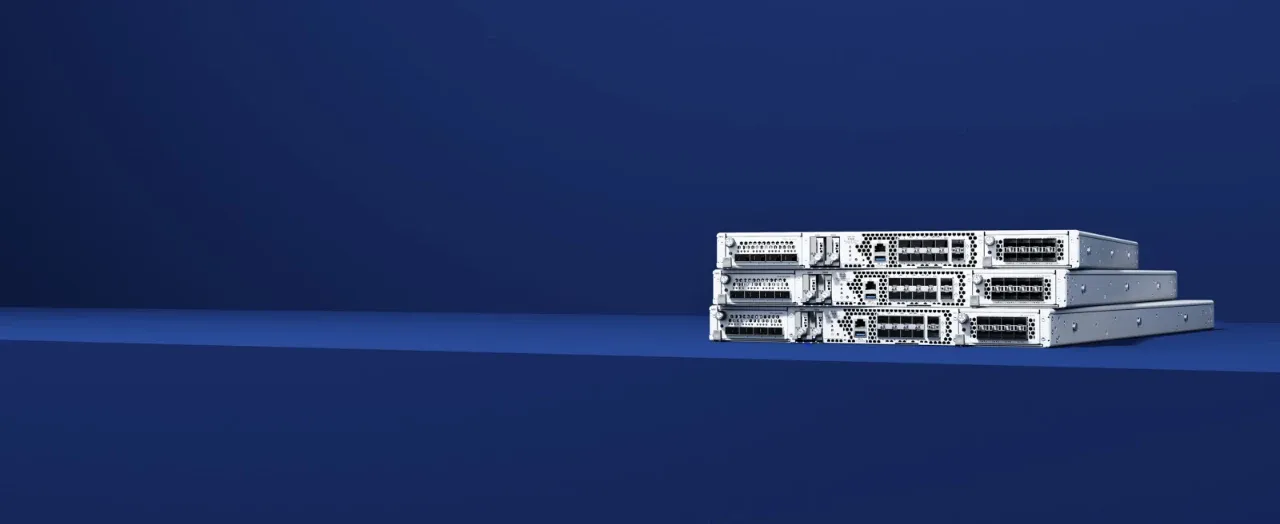
- Secure Firewall 4200 serisi: yüksek hızlı arabirimler ve kümeleme.
Proje öncesi dikkat
- Kapasite, ham güvenlik duvarı hızına göre değil, açık olacak tüm servislerle beklenen gerçek trafiğe göre seçilmelidir.
- Mevcut kuralların taşınması bir temizlik fırsatıdır; kullanılmayan kurallar geçiş öncesi ayıklanmalıdır.
- Abonelik lisansları (tehdit, URL, zararlı yazılım) korunma düzeyini doğrudan etkiler.
İlgili ürünler
Bu çözümde kullanılan Cisco ürünleri
SSS
Güvenlik Duvarı ve Tehdit Koruması hakkında sorular
Mevcut Cisco ASA cihazımı değiştirmeli miyim?
Cihazın destek durumu ve ihtiyaç duyulan güvenlik servisleri belirleyicidir. Uygulama denetimi ve saldırı önleme gerekiyorsa Secure Firewall Threat Defense çalıştıran güncel bir platforma geçiş planlanır.
Güvenlik duvarı ile ISE birlikte nasıl çalışır?
ISE'den gelen kullanıcı ve cihaz kimliği bilgisi güvenlik duvarı politikalarında kullanılabilir; böylece kurallar IP adresi yerine kimliğe göre yazılır.
Şubeler için ayrı ayrı yönetim gerekir mi?
Hayır. Tüm cihazlar merkezi yönetim platformuna bağlanır; politika bir kez tanımlanıp ilgili cihazlara uygulanır.
İlgili çözümler
Birlikte düşünülenler
Kaynaklar: cisco.com
- Güvenlik Zero Trust ve Güvenli Erişim Her kullanıcıyı ve cihazı doğrulayın; yalnızca ihtiyaç duyduğu kaynağa erişim verin.
- Yönetim Meraki ile Bulut Yönetimi Tüm şubeleri, yerinde uzman göndermeden tek bulut panelinden yönetin.
- Sahaya Özel Endüstriyel Ağ ve OT Güvenliği Üretim sahasının koşullarına dayanıklı, görünür ve bölgelenmiş ağ.