Güvenlik · 6 dk okuma
Cisco Firewall Seçimi: Secure Firewall 1200, 3100 ve 4200
Güvenlik duvarı seçiminde en sık yapılan hata, kapasiteyi yalnızca ham hıza bakarak belirlemek. Doğru boyutlandırmanın yolunu anlatıyoruz.
Güvenlik duvarı, kurum ağı ile internet arasındaki trafiği denetleyen cihazdır. Cisco’nun güncel güvenlik duvarı ailesi Secure Firewall adını taşır ve şubeden veri merkezine kadar farklı ölçekler için seriler içerir.
Secure Firewall serileri
| Seri | Konum | Yapı |
|---|---|---|
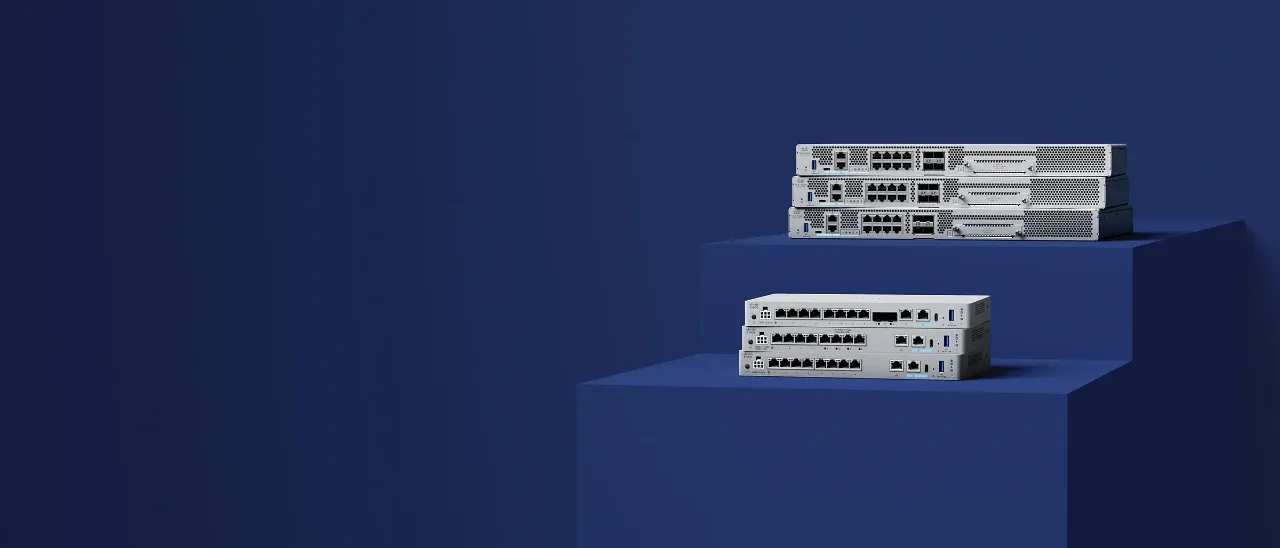
| Secure Firewall 1200 | Şube, küçük ve orta ölçekli işletme | Masaüstü ve 1RU |
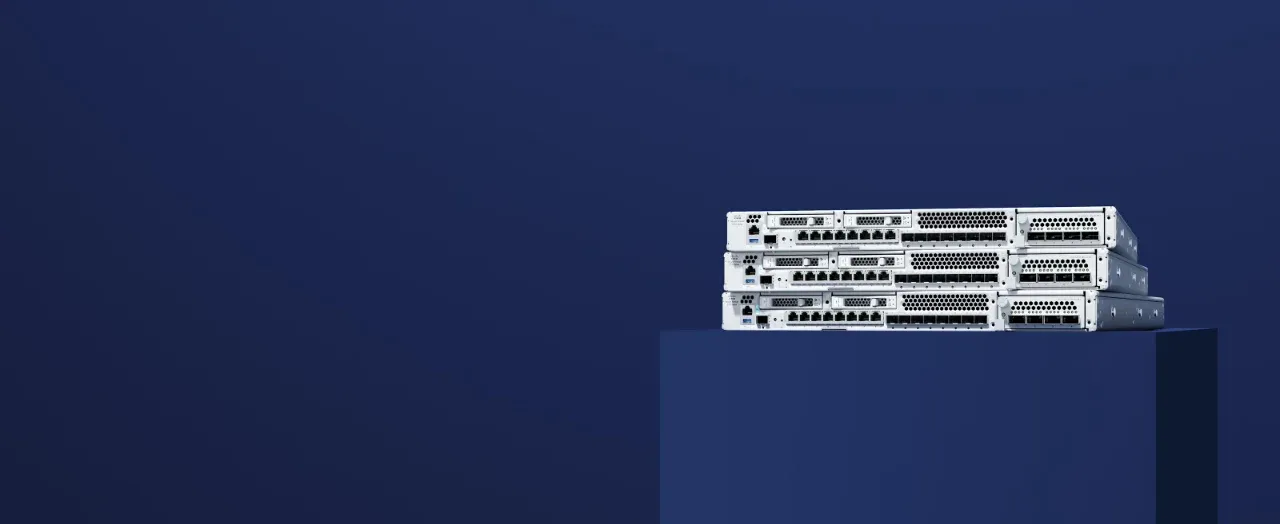
| Secure Firewall 3100 | Kampüs, internet kenarı | 1RU |
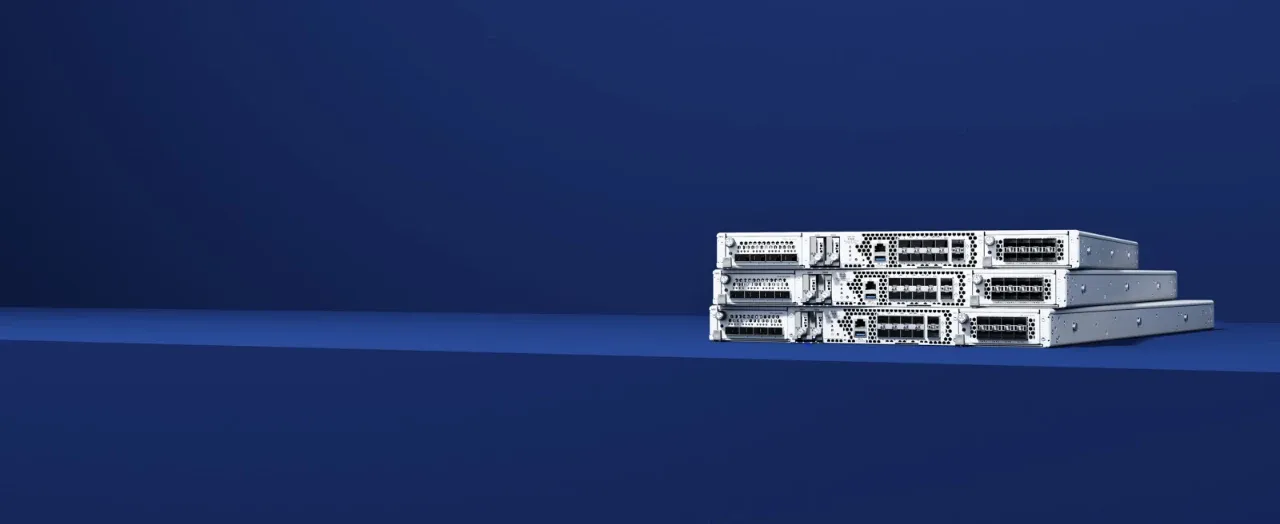
| Secure Firewall 4200 | Veri merkezi, büyük kampüs | 1RU, yüksek hızlı arabirimler |
1200 serisi, güvenlik ve SD-WAN’ı kompakt bir cihazda birleştirir. Sıfır dokunuşla kurulum desteği sayesinde çok şubeli yapılarda öne çıkar.
3100 serisi, çok gigabitli internet çıkışları ve kampüs içi segmentasyon için tasarlanmıştır. Yedekli çalışma ve kümeleme seçenekleri sunar.
4200 serisi, yüksek hacimli trafiğin geçtiği veri merkezi ve büyük kampüs ortamları içindir. Yüksek hızlı arabirimler ve çok düğümlü kümeleme desteği bulunur.
Boyutlandırmada en sık yapılan hata
Üretici belgelerinde bir cihaz için birden fazla hız değeri yer alır: yalnızca güvenlik duvarı açıkken, saldırı önleme açıkken, şifreli trafik incelenirken ve VPN ile. Bu değerler birbirinden çok farklıdır.
Doğru yaklaşım, cihazı kullanılacak tüm servisler açıkken beklenen hıza göre seçmektir. Yalnızca en yüksek değere bakılarak seçilen bir cihaz, saldırı önleme ve şifreli trafik incelemesi açıldığında yetersiz kalabilir.
Boyutlandırma için gereken bilgiler
- İnternet hattı kapasitesi: Bugünkü ve birkaç yıl sonraki beklenen hız.
- Kullanıcı ve cihaz sayısı: Eşzamanlı oturum sayısını belirler.
- Açılacak servisler: Saldırı önleme, uygulama denetimi, URL filtreleme, zararlı yazılım koruması.
- Şifreli trafik incelemesi: Yapılacaksa işlem yükü belirgin biçimde artar.
- VPN ihtiyacı: Uzaktan çalışan sayısı ve lokasyonlar arası tünel sayısı.
- Arabirim ihtiyacı: Kaç port, hangi hızda, bakır mı fiber mi?
- Yedeklilik: Tek cihaz mı, yedekli çift mi?
Secure Firewall neler yapar?
- Uygulama görünürlüğü ve denetimi: Trafik yalnızca port numarasına göre değil, uygulamaya göre tanınır.
- Saldırı önleme: Snort 3 motoru bilinen saldırı kalıplarını engeller.
- Tehdit istihbaratı: Cisco Talos’tan gelen güncel bilgilerle zararlı adresler engellenir.
- Şifreli trafik analizi: Şifreli trafikteki riskler, şifre çözülerek ya da çözülmeden değerlendirilir.
- VPN: Lokasyonlar arası ve uzaktan erişim bağlantıları.
- Kimlik tabanlı kurallar: Kurallar IP adresi yerine kullanıcı ve gruba göre yazılabilir.
Yönetim seçenekleri
- Firewall Management Center (FMC): Kurum içinde çalışan merkezi yönetim platformu. Çok sayıda cihazın politika, olay ve güncellemelerini tek yerden yönetir.
- Security Cloud Control: Bulut tabanlı yönetim seçeneği.
- Cihaz üzerinden yönetim: Tek cihazlı küçük kurulumlar için yerel yönetim arayüzü.
Birden fazla güvenlik duvarı olan yapılarda merkezi yönetim, politika tutarlılığı açısından neredeyse zorunludur.
Lisanslar
Koruma düzeyi, açılan abonelik lisanslarıyla belirlenir. Tipik olarak tehdit koruması (saldırı önleme), zararlı yazılım koruması ve URL filtreleme ayrı kalemlerdir. Teklifleri karşılaştırırken yalnızca cihaz modeline değil, hangi lisansların ve kaç yıllığına dahil olduğuna da bakılmalıdır.
Geçiş projelerinde dikkat
Mevcut bir güvenlik duvarından geçiş yapılıyorsa:
- Eski kurallar gözden geçirilir; yıllar içinde birikmiş ve artık kullanılmayan kurallar ayıklanır.
- Geçiş, bakım penceresinde ve geri dönüş planıyla yapılır.
- Devreye alma sonrasında olaylar bir süre yakından izlenir ve politika ince ayarı yapılır.
Hızlı karar rehberi
- Tek ofis ya da şube, yüzlerce kullanıcıya kadar: Secure Firewall 1200
- Kampüs internet çıkışı, çok gigabit hat: Secure Firewall 3100
- Veri merkezi, çok yüksek trafik: Secure Firewall 4200
Kesin model seçimi, yukarıdaki yedi bilgiyle yapılan boyutlandırma sonucunda belirlenir.