


Çözümler · Ağ Mimarisi
Kampüs Ağı
Erişim katmanından omurgaya, büyümeye hazır ve kesintiye dayanıklı kablolu ağ.
Özet
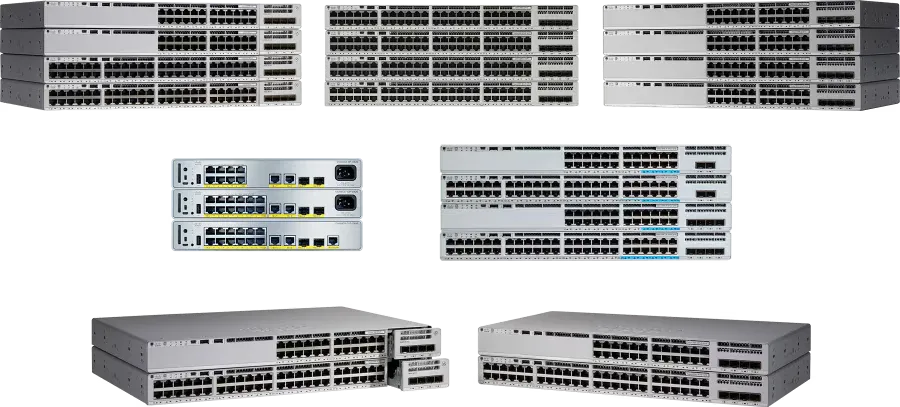
Kampüs ağı; kullanıcıları, access point'leri ve cihazları birbirine ve veri merkezine bağlayan kablolu altyapıdır. Cisco Catalyst 9000 ailesiyle erişim, dağıtım ve çekirdek katmanları aynı işletim sistemi ve aynı yönetim mantığıyla kurulur; ağ büyüdükçe mimari değişmeden ölçeklenir.
Kazanımlar
- Yedekli omurga ve yığınlama ile kesintiye dayanıklı ağ
- Wi-Fi 6E ve Wi-Fi 7 access point'ler için multigigabit ve yüksek güçlü PoE
- Tüm katmanlarda tek işletim sistemi: Cisco IOS XE
- Merkezi yönetim ve otomasyonla daha az elle yapılandırma
Kimler için
Kampüs Ağı kime ne kazandırır?
- 01
BT yöneticisi
Erişimden omurgaya tek üretici ve tek destek sözleşmesiyle öngörülebilir bir altyapı yönetir.
- 02
Ağ mühendisi
Yığınlama, StackWise Virtual ve programlanabilir arayüzlerle yedekli ve otomasyona uygun bir tasarım kurar.
- 03
Bilgi güvenliği
802.1X, segmentasyon ve şifreli bağlantılarla erişim katmanını güvenlik politikasının parçası haline getirir.
- 04
Satın alma
Port, güç ve lisans ihtiyacı baştan netleştiği için yatırımı aşamalara bölebilir.
Yetenekler
Neler yapabilirsiniz?
-
Yığınlanabilir erişim
Catalyst 9200 ve 9300 serilerinde birden fazla switch tek cihaz gibi yönetilir; bir üye arızalansa da yığın çalışmaya devam eder.
-
Multigigabit ve UPOE+
Yeni nesil access point'lerin ihtiyaç duyduğu 2.5G, 5G ve 10G hızları ve port başına 90 W'a kadar gücü aynı porttan sağlar.
-
Modüler omurga
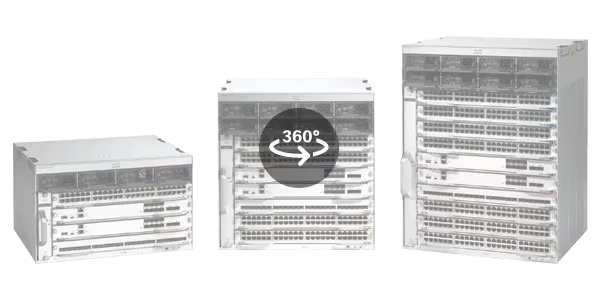
Catalyst 9400 ve 9600 şasileri yedekli supervisor ve güç kaynaklarıyla çekirdek katmanda kesintisiz çalışma hedefler.
-
StackWise Virtual
İki omurga switch'i tek mantıksal cihaz olarak çalışır; spanning tree karmaşası olmadan yedekli bağlantı sağlanır.
-
Segmentasyon
VLAN, VRF ve TrustSec ile kullanıcı, misafir ve cihaz trafiği birbirinden ayrılır.
-
Merkezi yönetim
Catalyst Center ile cihaz keşfi, yazılım güncelleme, yapılandırma şablonları ve ağ sağlığı tek ekrandan yürütülür.
Nasıl çalışır
Adım adım Kampüs Ağı
-
Keşif ve boyutlandırma
Kullanıcı ve cihaz sayısı, PoE ihtiyacı, kablolama durumu ve büyüme beklentisi çıkarılır.
-
Katmanlı tasarım
Erişim, dağıtım ve çekirdek katmanları, uplink hızları ve yedeklilik modeli belirlenir; ürün ve lisans listesi hazırlanır.
-
Kurulum ve geçiş
Cihazlar bakım penceresinde devreye alınır, mevcut ağdan geçiş adım adım yapılır ve testlerle doğrulanır.
Kurulum modeli
- İki katmanlı tasarım
- Küçük ve orta ölçekli yapılarda erişim ve birleşik omurga katmanı yeterlidir.
- Üç katmanlı tasarım
- Çok binalı kampüslerde erişim, dağıtım ve çekirdek katmanları ayrılır.
- Yönetim seçeneği
- Yerinde Catalyst Center ya da desteklenen modellerde Meraki Dashboard ile bulut yönetimi.
Proje öncesi dikkat
- Kapasite ve özellik desteği model, lisans ve yazılım sürümüne göre değişir; seçim resmî veri sayfasıyla doğrulanmalıdır.
- PoE bütçesi, bağlanacak cihazların en yüksek tüketimine ve büyüme payına göre hesaplanmalıdır.
- Mevcut kablolama, multigigabit hızlar için uygun kategoride olmalıdır.
İlgili ürünler
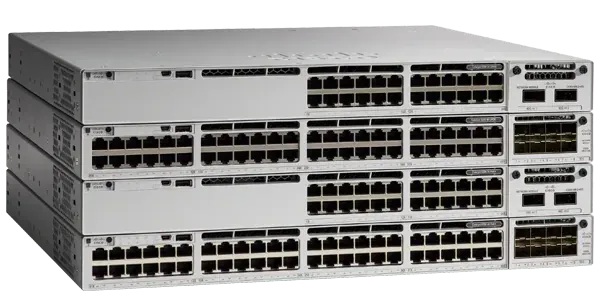
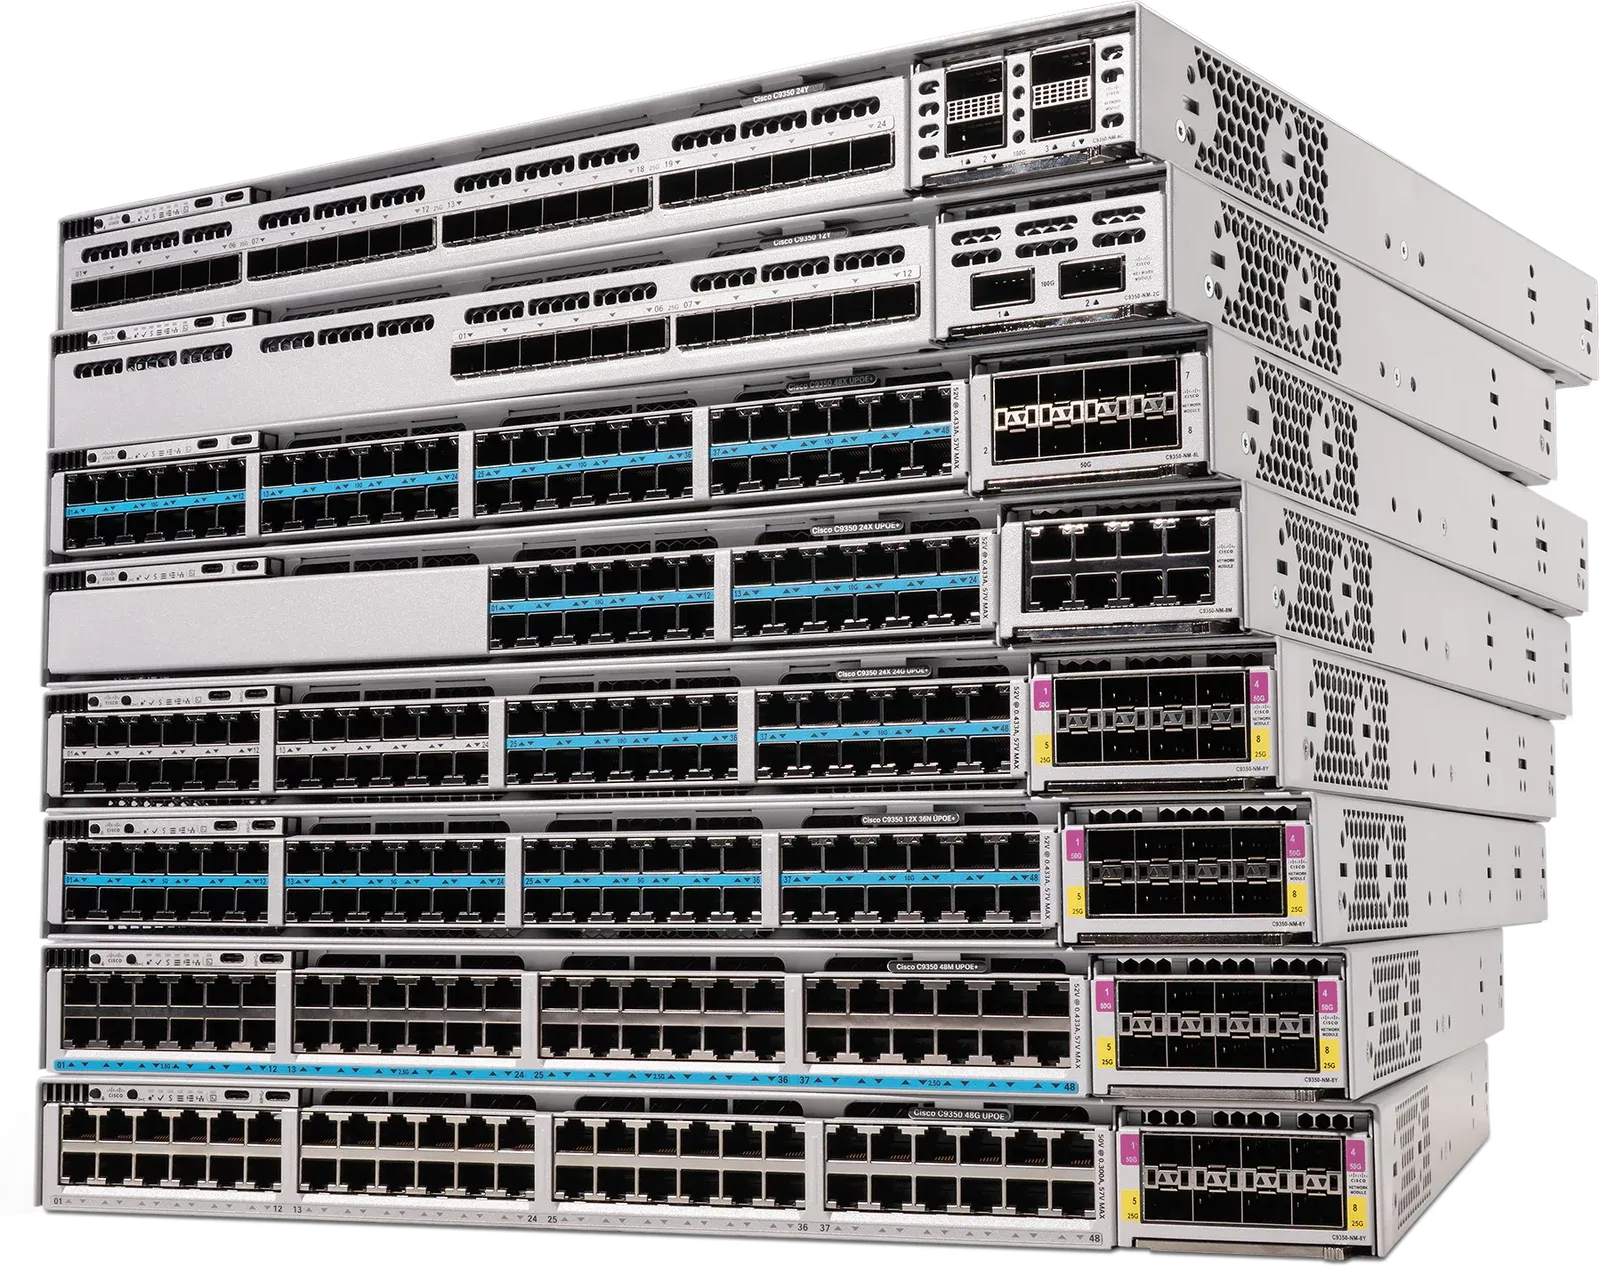
Bu çözümde kullanılan Cisco ürünleri
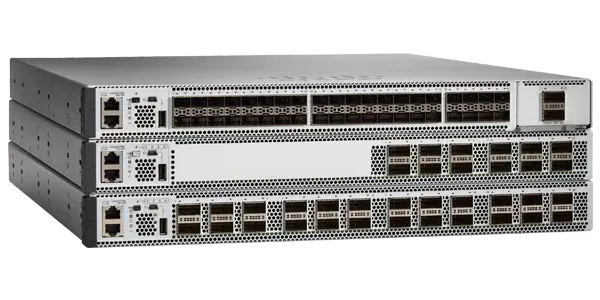
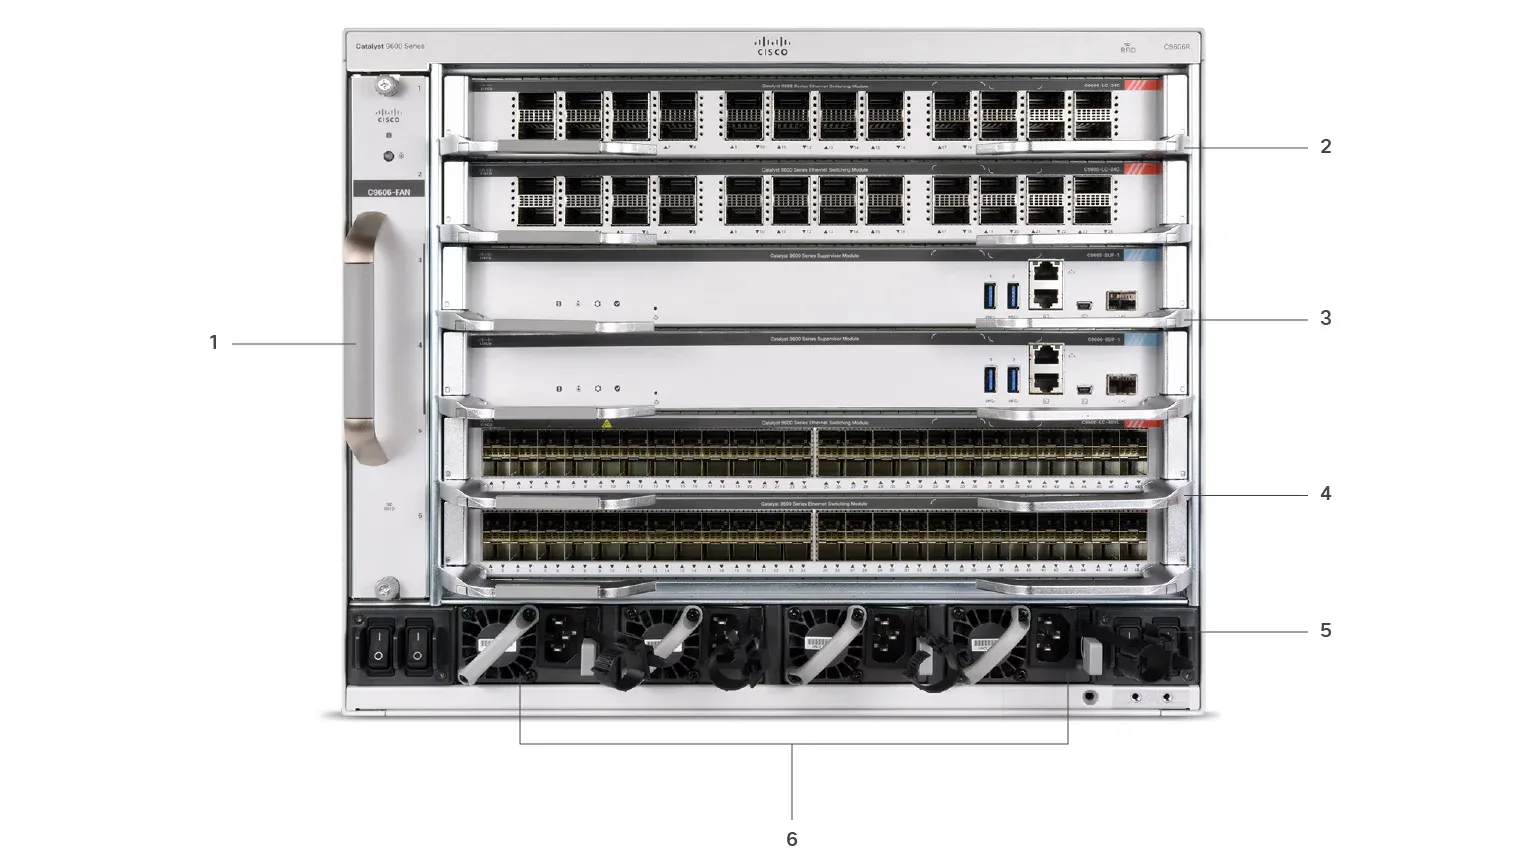
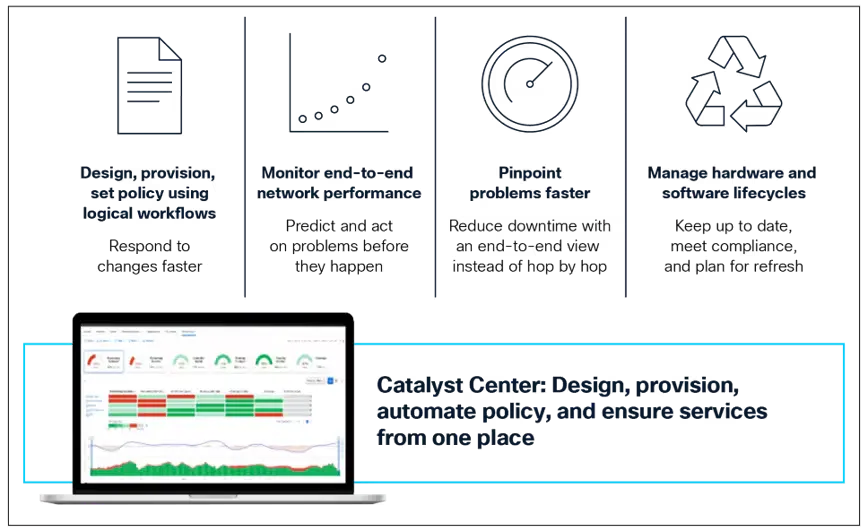
SSS
Kampüs Ağı hakkında sorular
Catalyst 9200 mü, 9300 mü seçmeliyim?
Standart ofis erişimi için Catalyst 9200 çoğu zaman yeterlidir. Yüksek güçlü PoE, daha geniş multigigabit seçenekleri, daha yüksek yığın bant genişliği veya gelişmiş segmentasyon gerekiyorsa Catalyst 9300 tercih edilir.
Yığınlama ne kazandırır?
Birden fazla switch tek IP adresi ve tek yapılandırmayla yönetilir, uplink'ler farklı üyelere dağıtılarak yedeklilik sağlanır ve kat dolabındaki yönetim yükü azalır.
Mevcut ağımı kesinti olmadan yenileyebilir miyim?
Geçiş, bakım pencerelerine bölünerek ve eski ile yeni omurga bir süre birlikte çalıştırılarak planlanır. Kesinti süresi tasarım aşamasında netleştirilir.
Lisans seviyesi tasarımı etkiler mi?
Evet. Network Essentials temel anahtarlama ve yönlendirmeyi, Network Advantage ise gelişmiş yönlendirme ve segmentasyon yeteneklerini içerir; ihtiyaç duyulan özelliklere göre seviye belirlenir.
İlgili çözümler
Birlikte düşünülenler
Kaynaklar: cisco.com
- Ağ Mimarisi Kurumsal Wi-Fi Yoğun ortamlarda bile kararlı, güvenli ve yönetilebilir kablosuz ağ.
- Güvenlik Güvenlik Duvarı ve Tehdit Koruması İnternet çıkışından veri merkezine, trafiği tanıyan ve tehdidi durduran koruma.
- Yönetim Meraki ile Bulut Yönetimi Tüm şubeleri, yerinde uzman göndermeden tek bulut panelinden yönetin.