


Çözümler · Güvenlik
Zero Trust ve Güvenli Erişim
Her kullanıcıyı ve cihazı doğrulayın; yalnızca ihtiyaç duyduğu kaynağa erişim verin.
Özet
Zero trust yaklaşımında ağın içinde olmak tek başına güven nedeni değildir; her erişim isteği kimlik, cihaz durumu ve bağlama göre değerlendirilir. Cisco ISE ağ erişimini, Duo kullanıcı kimliğini, Secure Access ise uygulamalara uzaktan erişimi denetleyerek bu yaklaşımı uçtan uca uygular.
Kazanımlar
- Ağa bağlanan her kullanıcı ve cihazın görünür olması
- Çalınan parolalara karşı çok faktörlü kimlik doğrulama
- VPN ile tüm ağı açmak yerine uygulama bazlı erişim
- Riskli ya da uyumsuz cihazların otomatik sınırlandırılması
Kimler için
Zero Trust ve Güvenli Erişim kime ne kazandırır?
- 01
Bilgi güvenliği
Erişim kararlarını kimlik ve cihaz durumuna bağlar; yatay hareket riskini azaltır.
- 02
BT yöneticisi
Misafir, çalışan ve cihaz erişimini tek politika motorundan yönetir.
- 03
Uzaktan çalışan
Tek oturumla, karmaşık VPN adımları olmadan ihtiyaç duyduğu uygulamalara ulaşır.
- 04
Uyum sorumlusu
Kimin, neye, ne zaman eriştiğini gösteren kayıtlara sahip olur.
Yetenekler
Neler yapabilirsiniz?
-
Ağ erişim kontrolü (NAC)
Cisco ISE; 802.1X ve MAB ile kablolu, kablosuz ve VPN bağlantılarında kimliğe göre erişim verir.
-
Cihaz profilleme ve uyumluluk
Bağlanan cihazın türü ve güvenlik durumu belirlenir; uyumsuz cihazlar kısıtlı ağa alınır.
-
Çok faktörlü kimlik doğrulama
Cisco Duo; anlık bildirim, passkey ve güvenlik anahtarı gibi yöntemlerle girişleri doğrular.
-
Tek oturum açma
Kullanıcılar bulut ve kurum içi uygulamalara tek kimlikle erişir.
-
Uygulama bazlı uzaktan erişim
Cisco Secure Access, kullanıcıyı ağın tamamına değil yalnızca yetkili olduğu uygulamaya bağlar.
-
Segmentasyon
TrustSec ile kullanıcı ve cihaz grupları arasındaki trafik, ağ topolojisinden bağımsız kurallarla sınırlandırılır.
Nasıl çalışır
Adım adım Zero Trust ve Güvenli Erişim
-
Görünürlük
Ağdaki kullanıcı ve cihazlar ile kritik uygulamalar envanterlenir.
-
Kimlik ve politika
Çok faktörlü doğrulama devreye alınır; erişim politikaları önce izleme modunda sınanır.
-
Uygulama ve genişletme
Politikalar kademeli olarak zorunlu hale getirilir; kapsam lokasyon ve uygulama bazında genişletilir.
Kurulum modeli
- Cisco ISE
- Fiziksel sunucu, sanal makine ya da desteklenen bulut ortamlarında kurulur.
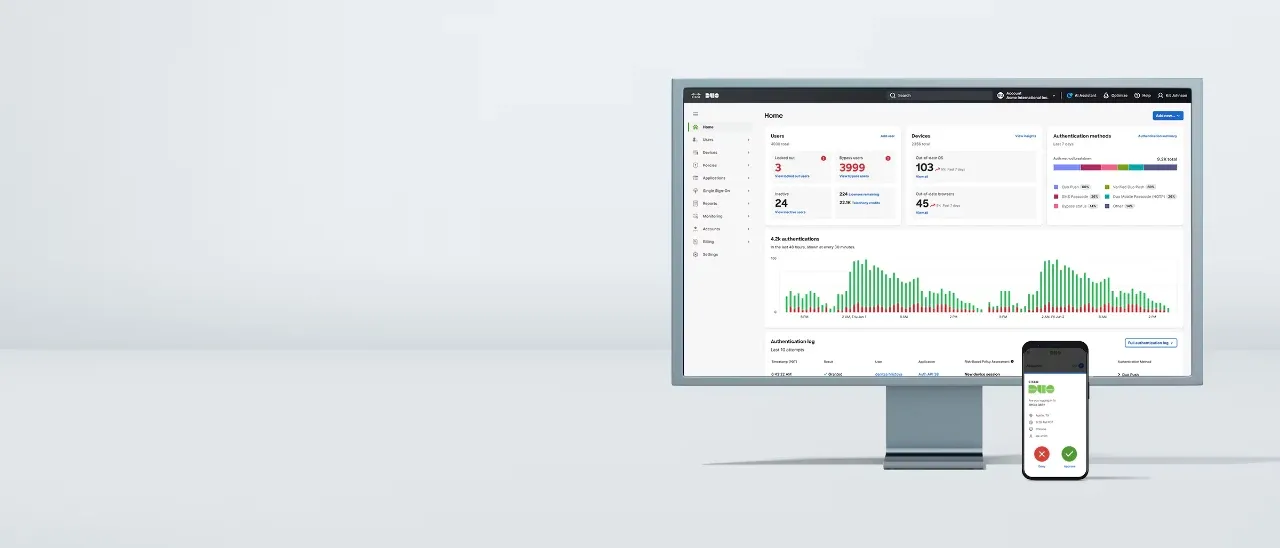
- Cisco Duo
- Bulut hizmetidir; mevcut uygulamalara ve VPN'e entegre olur.
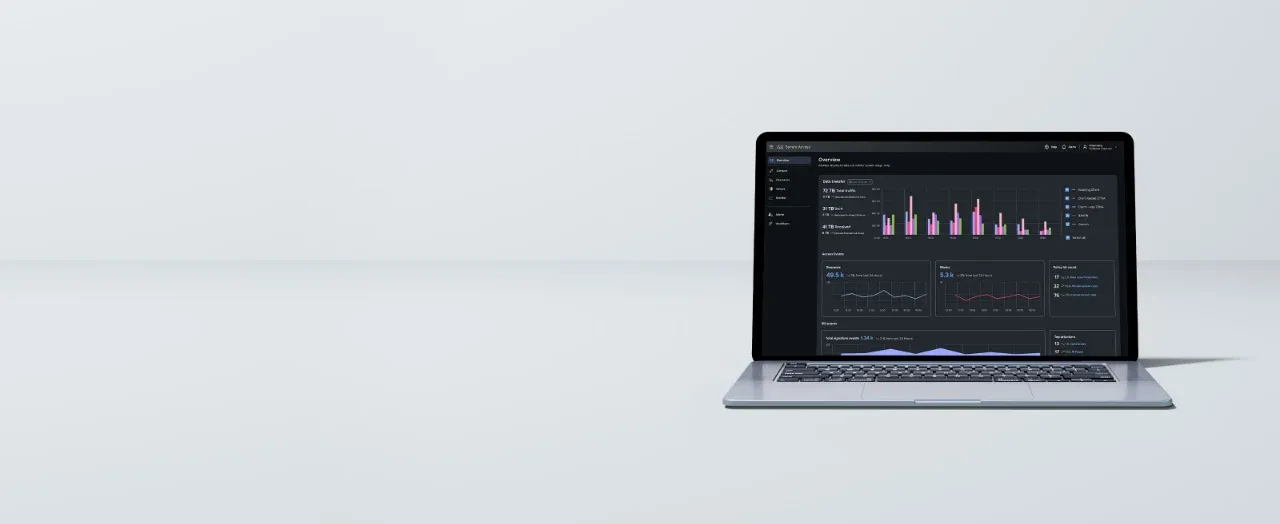
- Cisco Secure Access
- Bulut tabanlı güvenlik hizmetidir; kullanıcı tarafında Cisco Secure Client kullanılır.
Proje öncesi dikkat
- 802.1X'e geçiş öncesi yazıcı, kamera gibi kimlik doğrulayamayan cihazlar için istisna yöntemi planlanmalıdır.
- Politikalar önce izleme modunda çalıştırılmalı, etkisi görüldükten sonra zorunlu hale getirilmelidir.
- Kimlik kaynağının (dizin hizmeti) güncel ve düzenli olması projenin ön koşuludur.
İlgili ürünler
Bu çözümde kullanılan Cisco ürünleri
SSS
Zero Trust ve Güvenli Erişim hakkında sorular
Zero trust için hepsini birden mi almalıyım?
Hayır. Çoğu kurum çok faktörlü kimlik doğrulamayla başlar, ardından ağ erişim kontrolü ve uygulama bazlı erişimi kademeli olarak ekler.
ZTNA, VPN'in yerini tamamen alır mı?
Birçok uygulamada ağın tamamını açmak yerine uygulama bazlı erişim sağlar. Eski protokoller ve bazı operasyon senaryoları için geçiş döneminde VPN birlikte kullanılabilir.
Cisco ISE sanal ortama kurulabilir mi?
Evet. ISE; fiziksel sunucuya, desteklenen sanallaştırma platformlarına ve bulut ortamlarına kurulabilir. Kaynak ihtiyacı, kullanıcı sayısı ve düğüm rolüne göre belirlenir.
Çok faktörlü kimlik doğrulama kullanıcıları yavaşlatır mı?
Anlık bildirim ve passkey gibi yöntemlerle onay birkaç saniye sürer. Güvenilen cihaz ve konumlarda doğrulama sıklığı politika ile ayarlanabilir.
İlgili çözümler
Birlikte düşünülenler
- Güvenlik Güvenlik Duvarı ve Tehdit Koruması İnternet çıkışından veri merkezine, trafiği tanıyan ve tehdidi durduran koruma.
- Yönetim Meraki ile Bulut Yönetimi Tüm şubeleri, yerinde uzman göndermeden tek bulut panelinden yönetin.
- Sahaya Özel Endüstriyel Ağ ve OT Güvenliği Üretim sahasının koşullarına dayanıklı, görünür ve bölgelenmiş ağ.